来週で辞める人がいる。総務から「アカウント、消しておいてください」と言われた。ITを兼任している人なら、年に何度かある場面です。
ここで言われたとおりに当日に削除するのが、いちばん多い失敗です。サービスによっては、メールもファイルも一緒に消えます。やることは「消す」ではなく「止める」、そして止める前に1つだけ確かめることがあります。読み終えると、最終出社日までの順番が分かり、一覧表と当日の確認表をそのまま使えます。
- この記事で出来ること
- 最終出社日までにやる順番が分かり、止めるアカウントの一覧と当日の確認表、業者と本人に送る文面をそのまま使える
- 前提
- グループウェアの管理者権限があること。ファイルサーバやNASを業者が管理しているなら、記事の文面で依頼する
- 所要時間
- 一覧づくり1時間、当日の作業1〜2時間、削除は30日後(私の目安)
先に結論:この順番でやります
①本人しか入れない場所を洗い出す → ②サインインを止め、開いている接続を切る → ③メールとファイルの行き先を決める → ④共有のパスワードと2要素認証を入れ替える → ⑤機器を回収する → ⑥30日後に削除する
私が守っている決まりは4つです。
- 当日は削除しない。ブロックするだけ。 停止は戻せますが、削除は戻せません
- 止めたら、開いている接続も切る。 検証環境では、無効にした後も、その前から開いていた接続でファイルを取り出せました(1節)
- 最初に見るのは、ドメイン・DNS・サーバの管理者が本人だけになっていないか。 ここを見落とすと、会社の誰もドメインを触れなくなります
- 削除は30日後。 日数は私の目安です。月次の処理が1周して「あのファイルはどこ」が出尽くすのに、だいたい1か月かかります
目次(7)
1. 全体の順番と、戻せるかどうか
| 順 | やること | いつ | 戻せるか | 理由 |
|---|---|---|---|---|
| 0 | 一覧を用意する(2節の表) | 退職・契約終了が決まった日 | — | 当日に探し始めると漏れる |
| 1 | 本人しか知らない管理者権限・2要素認証・契約の名義を洗い出し、別の管理者を足す | 最終日より前 | 戻せる | 本人がいるうちにしか出来ない。管理者が本人だけのサービスは、止めた瞬間に誰も入れなくなる |
| 2 | サインインを止める(停止・サインインのブロック)、ログイン中の端末からサインアウトさせる | 最終日の業務終了後 | 戻せる | 削除と違い、データが残る |
| 3 | メールの行き先を決める(転送、共有のメールボックス化、自動返信など) | 同日 | 戻せる | 取引先からのメールを取りこぼさない |
| 4 | ファイルの持ち主を移す。個人の領域に残った業務ファイルを、共有の場所へ | 同日〜数日 | 戻せる | 個人が持ち主のファイルは、アカウントの削除で消えるサービスがある |
| 5 | 共有のパスワードを変える。共有の2要素認証(本人の端末に入っていたもの)を登録し直す | 同日 | 戻せる | 本人の頭と端末に残っている |
| 6 | グループ・共有フォルダ・チャットの名簿から外す。社外の共有(取引先の共有フォルダ等)からも外してもらう | 同日〜数日 | 戻せる | 停止していても、名簿に残ると棚卸しのたびに迷う |
| 7 | パソコン・スマートフォン・入館証・鍵の回収。私物の端末に入れた会社のアカウントの削除を確認 | 最終日 | — | IPAのガイドラインも、情報資産と入館証等の返却の確認を求めている |
| 8 | アカウントの削除、ライセンスの解放 | 社内で決めた保存期間の後(私は30日) | 戻せない(復元の猶予があるサービスもある) | データの要否を確認してから |
公式の手順も、止めるのが先で削除が最後です。Microsoftは、元従業員の対応を「サインインのブロック → メールボックスの内容の保存 → モバイル端末の消去とブロック → メールの転送または共有メールボックス化 → OneDriveとOutlookのデータへのアクセスを別の従業員に渡す → ライセンスの削除 → アカウントの削除」の順で案内しています。Google Workspaceの管理者ヘルプは、元従業員のデータを残す方法として、停止、アーカイブ、他の利用者への移し替え、書き出しを挙げ、移し替えずに削除するとデータは削除されること、削除後に復元できるのは20日以内であることを示しています。
「ライセンス代がもったいないから早く消したい」と言われることがあります。1か月ぶんの利用料と、消えた見積書や取引先とのやり取りを作り直す手間を比べてください。私は迷わず残します。
止めるのを先延ばしにするのも勧めません。IPAの「組織における内部不正防止ガイドライン」(第5版)は、雇用終了時・契約終了時に、情報資産の返却または完全消去と、情報システムの利用者IDや権限の削除を求めており、利用者IDや権限の削除は「雇用終了直後に速やかに実施することが肝要」としています。外注先との契約終了も同じ扱いです。円満な退職でも、最終日の業務終了後に止めます。相手を疑うからではなく、後で何か起きたときに本人を疑わずに済むようにするためです。
止めただけでは、開いている接続は切れない
順番2の後半、「サインアウトさせる」を飛ばさないでください。手元の検証環境(ファイルサーバのソフト Samba を単体で動かしたもの)で、利用者を無効にしてみました。新しい接続は NT_STATUS_ACCOUNT_DISABLED で拒否されます。ところが、無効にする前から開いていた接続では、その後もフォルダの一覧(ls)とファイルの取り出し(get)が通りました。
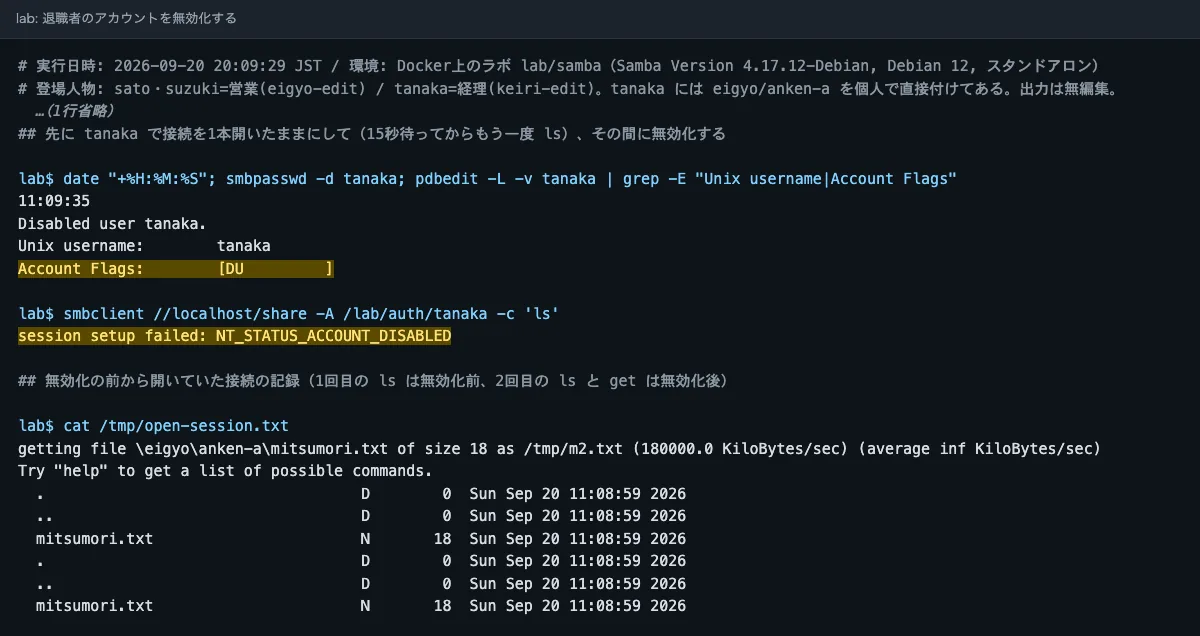
lab$ date "+%H:%M:%S"; smbpasswd -d tanaka; pdbedit -L -v tanaka | grep -E "Unix username|Account Flags"
11:09:35
Disabled user tanaka.
Unix username:        tanaka
Account Flags:        [DU         ]

lab$ smbclient //localhost/share -A /lab/auth/tanaka -c 'ls'
session setup failed: NT_STATUS_ACCOUNT_DISABLED
Account Flags の D が無効の印です。確かめたのは単体のSambaだけで、Windows Server、Active Directory、各社のNAS製品では私は試していません。ただ、「止めた」と「切れた」が別の操作であることは、どの仕組みでも疑ってかかるべきです。だから②は「止める → 開いている接続を切る」までで1つにします。
- ファイルサーバ・NAS: 管理画面で接続中の利用者を見て、切断する。その画面が無ければ、業務時間外に再起動する
- Microsoft 365・Google Workspace: 停止に加えて、「すべてのセッションからサインアウト」に当たる操作をする(名前と場所は各サービスの公式ヘルプで確かめます)
- 本人のパソコンを回収して電源を切る。開いた接続の大半は、これで物理的に消えます
2. 止めるアカウントの一覧(記入して使う)
「載っている場所」の列が要点です。Microsoft 365やGoogle Workspaceのディレクトリを止めれば一緒に止まるものと、1つずつ止めるものを分けます。漏れるのは、決まって後者です。
| 種類 | 例 | 載っている場所 | やること | 担当 | 済 |
|---|---|---|---|---|---|
| メール・グループウェア | 会社のメール、カレンダー、チャット | ディレクトリ | 停止 → 転送等 → 後日削除 | □ | |
| ファイル共有 | 共有フォルダ、クラウドストレージ | ディレクトリ/NAS本体 | グループから外す、持ち主を移す | □ | |
| パソコンのサインイン | 会社のパソコン | ディレクトリ/端末ごと | 停止、端末の回収と初期化 | □ | |
| ディレクトリ連携のSaaS | 会社のアカウントでサインインしているサービス | ディレクトリ経由 | 停止で入れなくなるかを確認。サービス側の席も外す | □ | |
| 個別登録のSaaS | 会計、請求、勤怠、デザイン、開発ツールなど | サービスごと | 利用者から外す。管理者だった場合は先に別の管理者を足す | □ | |
| ドメイン・DNS・サーバ | レジストラ、DNS、レンタルサーバ、クラウドの管理画面 | サービスごと | 利用者から外す。登録の連絡先メールが本人のアドレスなら変更する | □ | |
| 共有のパスワード | 共用アカウント、Wi-Fi、複合機・NAS・ルーターの管理画面 | 台帳・パスワード管理ソフト | 変更。パスワード管理ソフトの共有の保管庫から本人を外す | □ | |
| 2要素認証 | 共用アカウントの認証アプリ・SMSの宛先が本人の端末 | 本人の端末 | 最終日より前に、別の管理者の端末へ登録し直す。回復用コードを保管する | □ | |
| 社外のもの | 取引先の共有フォルダ、取引先のチャット、業界団体のサイト | 相手側 | 相手に連絡して外してもらう。後任を伝える | □ | |
| 物 | パソコン、スマートフォン、入館証、鍵、USBメモリ | — | 回収、初期化 | □ |
状況別:先に見る行
| 状況 | 先に見る行 | 理由 |
|---|---|---|
| 辞める人が、唯一のIT担当だった | ドメイン・DNS・サーバ、2要素認証、共有のパスワード | 管理者が1人のまま止めると、会社の誰も入れなくなる。最終日より前に、別の管理者を足して実際にサインインできるかを試す |
| 外注の制作会社・保守会社との契約が終わる | ドメイン・DNS・サーバ、個別登録のSaaS | 契約の名義や登録の連絡先が外注先のままのことがある → 制作会社名義のドメインを自社名義にする段取り |
| 急な退職で、引き継ぎの時間が無い | 順番の2(停止)と5(共有のパスワード)を当日中に。残りは一覧で追う | 停止は戻せるので、先に止めて困ることは少ない |
| 共用のメールアドレス(問い合わせ窓口など)を本人が1人で見ていた | メール | 転送先と、後任が過去のやり取りを読める形を先に決める |
3. よくある事故の型
| 事故 | どう発覚するか | 私ならこうする |
|---|---|---|
| 当日に削除して、ファイルやメールが消える | 翌月、「前任者が作った見積書はどこ」と聞かれて | 停止 → 移し替え → 30日後に削除、の3段にする |
| ドメインの更新の通知が、退職者のアドレスに届き続ける | 1年後、サイトとメールが同時に止まって | 登録の連絡先を、個人ではなく役割のアドレス(管理用の共有アドレス)に変える → ドメインの更新を忘れたときの復旧 |
| 共用アカウントの2要素認証が、退職者のスマートフォンに入ったまま | サーバを触ろうとした日、コードを受け取れる人がいなくて | 共用アカウントの認証は管理者2人の端末に登録し、回復用コードを保管する → パスワードの定期変更はもう要らない |
| 個別登録のSaaSに席が残る | 請求書の人数が合わなくて。または、気づかれないまま | 一覧の「載っている場所」を埋める。半年に1回、各サービスの利用者の一覧と名簿を突き合わせる |
| 権限が個人に付いていて、外し漏れる | 発覚しない。それが問題 | グループに付け直す → 共有フォルダの権限の決め方 |
最後の行の「発覚しない」を、検証環境で見える形にしました。個人に権限を付けたままアカウントを削除すると、権限は消えず、名前の無い番号(user:1002)になって残ります。Windowsのフォルダのプロパティに「不明なアカウント(S-1-5-…)」と出るのが、これに当たります。
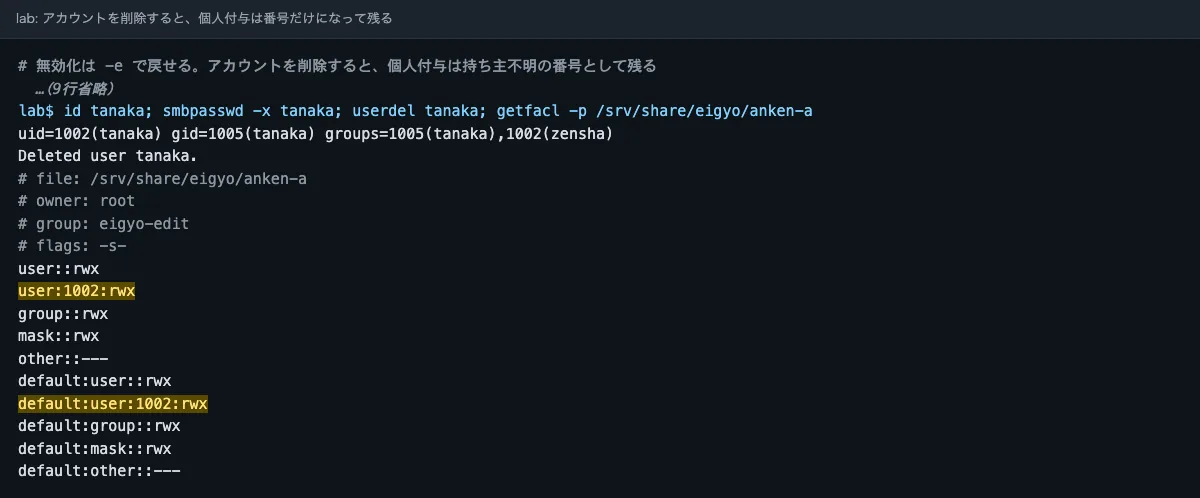
lab$ id tanaka; smbpasswd -x tanaka; userdel tanaka; getfacl -p /srv/share/eigyo/anken-a
uid=1002(tanaka) gid=1005(tanaka) groups=1005(tanaka),1002(zensha)
Deleted user tanaka.
# file: /srv/share/eigyo/anken-a
(中略)
user::rwx
user:1002:rwx
group::rwx
削除の前に、個人に付いた権限をグループへ付け替えておけば残りません。30日の保存期間は、この掃除の時間でもあります。
4. うまくいかなかったときの戻し方
| 起きたこと | 戻し方 | 即効か |
|---|---|---|
| 止めたら、本人しか入れないサービスがあると分かった | 停止を解除し、本人立ち会いで別の管理者を足してから、もう一度止める。パスワードは会社が再設定し、本人には渡さない | 即効 |
| 止めたら、業務の自動処理(転送、フォームの通知、スキャナの保存先)が止まった | 停止を解除して処理を別のアカウントへ移し、動いたのを見てから止め直す | 即効 |
| 共有のパスワードを変えたら、複合機やソフトがつながらなくなった | 元のパスワードには戻さない。つながらない機器の側を新しい値に直す | 機器ごとに直すまで |
| 誤って削除した | 復元の猶予があるサービスは、すぐ管理画面から復元する(Google Workspaceは20日以内)。猶予の無いサービスとファイルサーバは、バックアップから戻す | 猶予を過ぎると戻せない |
検証環境でも、無効にしたアカウントは1コマンドで元どおり使えました。(smbpasswd -e で有効に戻すと、同じフォルダがそのまま読めました)。削除のほうは、上の出力のとおり権限が番号だけになって残り、有効に戻す操作そのものがありません。「迷ったら止める、消すのは最後」は、この差のためです。
5. 業者・前任者に送る文面
管理画面を保守会社や制作会社が持っているサービスは、自分では止められません。依頼は最終出社日の1週間前までに、日時を指定して送ります。【】を置き換えてください。
件名: 【氏名】退職に伴うアカウント停止のお願い(【日付】【時刻】に実施)

【会社名】【担当者名】様

お世話になっております。【自社名】の【氏名】です。
当社の【退職者の氏名】が【日付】付で退職します。
貴社に管理をお願いしている【サービス名・機器名】について、次の対応をお願いします。

1. 【日付】【時刻】以降に、【退職者のアカウント名】を「停止(無効化)」してください。
   削除はしないでください。データの確認後、あらためて削除を依頼します
2. 停止の後、その利用者の接続中のセッションがあれば切断してください
3. 本人が管理者・連絡先になっている設定があれば、事前に教えてください。
   後任は【後任の氏名・役割のメールアドレス】です
4. 本人が知っている共用のパスワード(管理画面、Wi-Fi など)があれば、同日に変更し、
   新しい値を【受け渡し方法】でお知らせください

作業が終わりましたら、実施した時刻をご連絡ください。
退職する本人に、在職中に聞いておく文面はこれです。責める調子にならないよう、「引き継ぎのため」と目的を先に書きます。
引き継ぎのため、次の3点を教えてください。最終出社日の3日前までにお願いします。
1. あなたしかサインインできないサービス・機器(ドメイン、サーバ、SaaS、ルーターなど)
2. あなたのスマートフォンに入っている、会社の共用アカウントの認証アプリ・SMSの宛先
3. あなたのメールアドレスが連絡先になっている契約(ドメインの更新通知など)
6. 当日の確認表
| # | 確認すること | 済 |
|---|---|---|
| 1 | 本人が唯一の管理者であるサービスが無い(別の管理者でサインインを試した) | □ |
| 2 | ディレクトリのアカウントを停止し、端末からサインアウトさせた。ファイルサーバ・NASの開いている接続を切った | □ |
| 3 | メールの転送先・自動返信を設定し、テストのメールが届いた | □ |
| 4 | 個人の領域の業務ファイルの持ち主を移した | □ |
| 5 | 共有のパスワードと、共用アカウントの2要素認証を入れ替えた | □ |
| 6 | 一覧の「サービスごと」の行をすべて処理した | □ |
| 7 | 機器と入館証・鍵を回収した | □ |
| 8 | 削除の予定日を決め、一覧に書いた | □ |
アカウント管理の土台を見直すなら 30人の会社にActive Directoryは要るか へ。
退職者のメールやファイルを会社がどこまで見てよいか、いつまで保存するか、誓約書をどう交わすかは、法律と就業規則の問題で、この記事では扱いません。就業規則と、社会保険労務士・弁護士などの専門家に確認してください。
出典(取得日: 2026-09-20)
- IPA「組織における内部不正防止ガイドライン」 https://www.ipa.go.jp/security/guide/insider.html
- IPA「組織における内部不正防止ガイドライン」第5版(2022年4月)本文PDF「(24) 雇用終了及び契約終了による情報資産等の返却」 https://www.ipa.go.jp/security/guide/hjuojm00000055l0-att/ps6vr7000000jvcb.pdf
- Microsoft Learn “Remove a former employee - Overview” https://learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee?view=o365-worldwide
- Google Workspace 管理者ヘルプ “Options to preserve former employee data” https://knowledge.workspace.google.com/admin/getting-started/options-to-preserve-former-employee-data
- Google Workspace 管理者ヘルプ “What are shared drives?” https://support.google.com/a/answer/7212025?hl=en